


La guida completa al contratto di nomina del responsabile del trattamento ai sensi dell’Art. 28 GDPR.
Un Data Processing Agreement (DPA), in italiano “Accordo sul trattamento dei dati”, è il contratto giuridicamente vincolante previsto dall’articolo 28 del GDPR che disciplina il rapporto tra titolare del trattamento (data controller) e responsabile del trattamento (data processor) ogniqualvolta un’organizzazione affida a un fornitore esterno il trattamento di dati personali. Il DPA definisce oggetto, durata, natura e finalità del trattamento, i tipi di dati e le categorie di interessati, oltre agli obblighi tecnici e organizzativi del responsabile.
La qualificazione giuridica degli attori coinvolti è il presupposto fondamentale per la corretta redazione dell’accordo sul trattamento dei dati. Nel quadro tracciato dal Regolamento UE 2016/679, il titolare del trattamento definisce in via autonoma o congiunta le finalità e i mezzi dell’elaborazione delle informazioni personali.
Al contrario, il responsabile del trattamento opera per conto del titolare, eseguendo le attività delegate sulla base di istruzioni documentate e vincolanti. L’atto di nomina del responsabile del trattamento deve rivestire forma scritta, anche in formato elettronico, garantendo piena tracciabilità e opponibilità ai terzi.
Nella prassi commerciale e contrattuale informatica, il DPA viene stipulato come addendum al contratto principale di fornitura di servizi oppure formulato come accordo autonomo. La mancata formalizzazione del vincolo contrattuale espone entrambe le parti a sanzioni amministrative rilevanti e mina la legittimità giuridica delle operazioni eseguite sui dati.
Per questa ragione, la gestione dei contratti con i fornitori richiede la predisposizione sistematica di schemi contrattuali conformi ai requisiti stabiliti dalle autorità europee di protezione dei dati.
Quando è obbligatorio un Data Processing Agreement
L’insorgenza dell’obbligo di stipulare un accordo sul trattamento dei dati dipende dalla natura sostanziale delle attività delegate e dal grado di autonomia decisionale esercitato dal fornitore.
Il presupposto: quando un titolare affida un trattamento a un responsabile
L’obbligo di sottoscrivere il DPA si attiva nel momento in cui un titolare esterna un’attività che comporta il trattamento di dati personali a un soggetto terzo.
La qualifica di responsabile del trattamento prescinde dalla denominazione formale adottata dalle parti nel contratto principale, dipendendo esclusivamente dai compiti operativi svolti sul campo. Se il fornitore tratta informazioni personali per perseguire le finalità definite dal cliente e utilizzando i sistemi informativi concordati, la stipula del DPA ai sensi dell’articolo 28 del GDPR diventa una condizione inderogabile di conformità.
Casi tipici in cui serve un DPA: cloud, SaaS, outsourcing IT, agenzie marketing
Le relazioni commerciali che richiedono la formalizzazione di un accordo sul trattamento dei dati comprendono una vasta gamma di servizi aziendali gestiti in outsourcing:
- Fornitori di servizi cloud storage e infrastruttura IaaS (come AWS, Microsoft Azure, Google Cloud Platform) che ospitano database aziendali o gestionali.
- Provider di software in modalità Software-as-a-Service (SaaS) per la gestione delle risorse umane, la fatturazione, il CRM o la posta elettronica.
- Società di outsourcing IT, help desk esterno, manutenzione sistemistica e fornitori di servizi gestiti di sicurezza (MSSP).
- Agenzie di marketing, provider di piattaforme per l’invio di newsletter ed entità che gestiscono campagne promozionali per conto del cliente.
- Società esterne incaricate della gestione delle paghe, dei servizi di consulenza del lavoro e delle rilevazioni presenze del personale.
Quando non serve un DPA: joint controllers, controller-to-controller, uso personale
La redazione di un DPA risulta errata nei casi in cui il rapporto giuridico esuli dallo schema titolare-responsabile. Quando due o più enti determinano congiuntamente le finalità e i mezzi del trattamento, l’accordo da applicare è il contratto di contitolarità previsto dall’articolo 26 del GDPR.
Nei rapporti tra autonomi titolari (controller-to-controller), dove ciascuna parte persegue i propri scopi indipendenti (come nel caso dei servizi bancari, assicurativi o delle professioni regolamentate come avvocati e commercialisti), si ricorre a contratti di condivisione dati o semplici clausole di informativa. Infine, le attività effettuate da persone fisiche per scopi esclusivamente personali o domestici rimangono estranee all’ambito di applicazione della disciplina.
Le sanzioni GDPR per mancato o inadeguato DPA (Art. 83)
L’omessa o incompleta stipula del DPA espone l’organizzazione a pesanti sanzioni amministrative ed economiche.
L’articolo 83, paragrafo 4 del GDPR colloca la violazione degli obblighi previsti dall’articolo 28 nella prima fascia sanzionatoria, che prevede sanzioni pecuniarie fino a 10 milioni di euro o fino al 2% del fatturato globale annuo dell’esercizio precedente, se superiore.
Oltre alle sanzioni finanziarie, il Garante per la Protezione dei Dati Personali e le autorità europee possono disporre la limitazione provvisoria o il divieto definitivo del trattamento, rendendo inutilizzabili i dati raccolti tramite fornitori privi di regolare atto di nomina.
I contenuti obbligatori di un Data Processing Agreement secondo l’Art. 28.3 GDPR
Per soddisfare i requisiti della normativa europea, l’accordo deve presentare una struttura analitica che non si limiti a mere clausole di stile ma rifletta le operazioni reali di trattamento: vediamo la checklist di sintesi sui contenuti obbligatori del DPA.
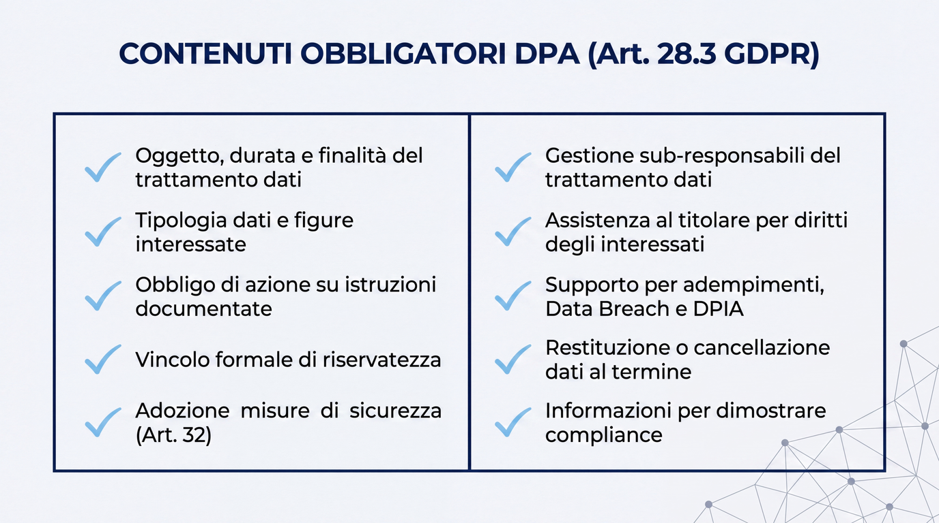
I contenuti obbligatori di un Data Processing Agreement secondo l’Art. 28.3 GDPR
Elementi descrittivi minimi: oggetto, durata, natura, finalità, tipi di dati, categorie interessati
L’articolo 28.3 del GDPR impone che ogni DPA specifichi in modo dettagliato il perimetro informativo dell’attività esternalizzata. L’accordo deve quindi definire con precisione l’oggetto della prestazione e la durata del trattamento, la quale coincide solitamente con la validità del contratto di servizio principale.
Risulta indispensabile descrivere la natura e le finalità delle operazioni eseguite, specificando le tipologie di dati personali trattati (dati anagrafici, finanziari, giudiziari o particolari ex articolo 9 GDPR) e le categorie di persone interessate (dipendenti, clienti, fornitori o utenti web).
Le 8 obbligazioni del responsabile del trattamento (lettere a-h)
L’ossatura dell’accordo si articola sulle otto garanzie tassative stabilite dalle lettere da a) ad h) dell’articolo 28.3 del Regolamento:
- Trattare i dati personali soltanto su istruzione documentata del titolare, anche in caso di trasferimento verso paesi terzi.
- Garantire che le persone autorizzate al trattamento si siano impegnate alla riservatezza o abbiano un adeguato obbligo legale di riservatezza.
- Adottare tutte le misure tecniche e organizzative richieste per la sicurezza ai sensi dell’articolo 32 GDPR.
- Rispettare le condizioni per ricorrere a un altro responsabile del trattamento (sub-processor).
- Assistere il titolare con misure tecniche e organizzative adeguate al fine di soddisfare l’obbligo di rispondere alle richieste per l’esercizio dei diritti degli interessati.
- Assistere il titolare nel garantire il rispetto degli obblighi in materia di sicurezza, notifica delle violazioni dei dati (Data Breach) e valutazione d’impatto sulla protezione dei dati (DPIA).
- Cancellare o restituire tutti i dati personali al titolare dopo che è terminata la prestazione dei servizi relativi al trattamento.
- Mettere a disposizione del titolare tutte le informazioni necessarie per dimostrare il rispetto degli obblighi e consentire l’esecuzione di verifiche e ispezioni.
La gestione dei sub-responsabili (sub-processor)
Il responsabile del trattamento non può ricorrere a un sub-responsabile senza la previa autorizzazione scritta, specifica o generale, del titolare.
In caso di autorizzazione scritta generale, il responsabile deve informare il titolare di eventuali modifiche previste riguardanti l’aggiunta o la sostituzione di altri responsabili, dando al titolare la possibilità di opporsi a tali cambiamenti.
Qualora il sub-processor ometta di adempiere ai propri obblighi in materia di protezione dei dati, il responsabile iniziale conserva nei confronti del titolare l’intera responsabilità dell’adempimento degli obblighi dell’altro responsabile.
Misure tecniche e organizzative di sicurezza (Art. 32)
L’accordo sul trattamento dei dati deve dettagliare le misure di protezione adottate per garantire un livello di sicurezza adeguato al rischio.
Il testo deve richiamare le prescrizioni dell’articolo 32 del GDPR, specificando controlli quali la cifratura dei dati, i sistemi di autenticazione informatica a più fattori, la segmentazione delle reti e le procedure di ripristino delle informazioni.
Per le organizzazioni soggette alla direttiva NIS2, il DPA è lo strumento contrattuale chiave per estendere i requisiti minimi di gestione del rischio lungo la catena di fornitura: può essere ideale in quest’ottica affidarsi a una consulenza sulla NIS2 per capire come orientarsi e procedere con consapevolezza.
Standard DPA europei e clausole per Supplier DPA con fornitori IT
L’armonizzazione delle prassi contrattuali nell’Unione Europea ha portato all’adozione di modelli standard e clausole specializzate per i mercati tecnologici.
Standard DPA: la Decisione UE 2021/915 della Commissione Europea
La Commissione Europea ha approvato le clausole contrattuali tipo per i rapporti tra titolari e responsabili del trattamento con la Decisione di esecuzione UE 2021/915 del 4 giugno 2021.
Questo set di clausole standard concretizza le prescrizioni dell’articolo 28, paragrafi 3 e 4 del GDPR, offrendo agli operatori economici uno strumento pre-approvato a livello comunitario. L’adozione dello standard DPA europeo conferisce una presunzione di conformità e semplifica le negoziazioni transfrontaliere tra aziende stabilite nel mercato unico.
Cosa contiene lo standard DPA europeo
Lo schema approvato dalla Decisione UE 2021/915 si compone di un corpo normativo fisso e di allegati tecnici personalizzabili. Il testo predefinito disciplina le garanzie sul trattamento, la gestione degli incidenti di sicurezza e le modalità di verifica ispettiva.
Gli allegati richiedono la descrizione precisa delle operazioni effettuate, l’elenco analitico delle misure tecniche e organizzative applicate dal responsabile e l’elenco nominale dei sub-processor autorizzati al momento della sottoscrizione del contratto.
Supplier DPA: il caso specifico dei fornitori IT (cloud, SaaS, hosting)
Nei contratti di fornitura IT la stesura del DPA richiede un elevato grado di dettaglio tecnico per riflettere le architetture informatiche utilizzate.
Quando si acquistano servizi di hosting, infrastrutture cloud o applicativi SaaS, l’accordo sul trattamento dei dati (Supplier DPA) deve integrarsi con gli accordi sui livelli di servizio (SLA) e con le condizioni generali di licenza. Per le forniture avanzate che integrano strumenti basati su Intelligenza Artificiale, il DPA deve includere clausole specifiche in linea con le prescrizioni del Regolamento AI Act, disciplinando la trasparenza dei dataset di addestramento, i limiti di riutilizzo delle informazioni e i presidi di supervisione umana.
Clausole tecniche aggiuntive tipiche di un Supplier DPA (audit, certificazioni, business continuity)
I Supplier DPA negoziati con i fornitori tecnologici introducono tipicamente clausole operative volte a conciliare il diritto di ispezione del cliente con le esigenze di sicurezza delle sale server condivise:
- Sostituzione delle verifiche fisiche in loco (on-site audit) con la messa a disposizione periodica di report di audit eseguiti da terze parti indipendenti e certificazioni internazionali standardizzate come ISO 27001 o attestazioni SOC 2 Type II.
- Procedura e tempistiche stringenti per la notifica dei Data Breach, imponendo al fornitore l'invio delle prime informazioni entro 24 o 48 ore dalla Rilevazione dell'incidente.
- Obblighi di continuità operativa, piani di ripristino d'emergenza (Disaster Recovery) e garanzie di portabilità dei dati al termine del rapporto negoziale.
DPA e trasferimenti internazionali di dati: rapporti con le Standard Contractual Clauses
L’esternalizzazione di trattamenti verso fornitori stabiliti al di fuori dello Spazio Economico Europeo richiede l’integrazione di strumenti giuridici distinti e complementari.
Cos’è un trasferimento internazionale di dati
Un trasferimento internazionale di dati si verifica quando le informazioni personali vengono rese accessibili o elaborate in un Paese terzo non appartenente all’Unione Europea.
La nozione di trasferimento prescinde dalla collocazione geografica della sede legale del titolare, applicandosi anche alla semplice visualizzazione remota dei dati da parte di un centro d’assistenza IT situato all’estero. Il Capo V del GDPR (artt. 44-50) subordina la legittimità di tali operazioni alla presenza di garanzie adeguate capaci di proteggere i diritti delle persone fisiche.
Le Standard Contractual Clauses (SCC) 2021 e il loro rapporto con il DPA
Le Standard Contractual Clauses (SCC) approvate dalla Commissione Europea con la Decisione UE 2021/914 costituiscono lo strumento principale per autorizzare l’esportazione di dati personali extra-UE.
DPA e SCC svolgono funzioni differenti all’interno della medesima relazione negoziale:
- il DPA regola il rapporto titolare-responsabile ai sensi dell'articolo 28 del GDPR;
- le SCC forniscono le garanzie giuridiche per il trasferimento transfrontaliero ex articolo 46.
Le SCC pubblicate nel 2021 contengono inoltre al proprio interno clausole modulate (Modulo 2 e Modulo 3) che soddisfano contemporaneamente i requisiti dell’articolo 28, rendendo superflua la firma di un DPA separato se le clausole tipo vengono adottate senza modifiche.
Il caso dei fornitori USA dopo Schrems II e il Data Privacy Framework
Il trasferimento di dati verso fornitori tecnologici con sede negli Stati Uniti ha subito profonde trasformazioni a seguito dell’evoluzione giurisprudenziale europea.
L’invalidazione del cosiddetto Privacy Shield da parte della Corte di Giustizia UE nella sentenza Schrems II ha imposto la revisione delle basi giuridiche di trasferimento. Dal 10 luglio 2023 la Commissione Europea ha adottato la decisione di adeguatezza per l’EU-US Data Privacy Framework (DPF).
I trasferimenti verso le organizzazioni americane auto-certificate nell’elenco gestito dal Dipartimento del Commercio USA sono assimilati ai trasferimenti intra-UE, fermo restando l’obbligo di stipulare il DPA per soddisfare l’articolo 28 GDPR.
La valutazione d’impatto sul trasferimento (Transfer Impact Assessment)
Qualora un fornitore estero non rientri in un paese coperto da decisione di adeguatezza, le parti devono condurre una valutazione d’impatto sul trasferimento (TIA).
Il Transfer Impact Assessment analizza se la legislazione del paese di destinazione interferisca con le garanzie offerte dalle SCC, tenendo conto dell’accesso ai dati da parte delle autorità pubbliche e dei servizi di intelligence locali.
Se la valutazione evidenzia carenze di tutela, il DPA e le SCC devono essere integrati con misure supplementari tecniche (come la cifratura avanzata senza gestione delle chiavi nel paese terzo), organizzative e contrattuali.
Come strutturare, redigere e negoziare un Data Processing Agreement
La formalizzazione dei rapporti contrattuali con i responsabili richiede un processo metodico di analisi, redazione e monitoraggio continuo.
Redigere ex novo o aderire al DPA del fornitore? Pro e contro
La scelta del testo contrattuale varia in base alla forza contrattuale delle parti e alla tipologia del servizio informatico acquistato.
Nei rapporti con i grandi hyperscaler cloud e fornitori di software di livello globale, il titolare si trova tipicamente nella posizione di aderire allo schema di DPA predefinito del vendor, il quale risulta generalmente non negoziabile. Quando il servizio viene affidato a fornitori IT di medie o piccole dimensioni, risulta opportuno per il cliente imporre il proprio modello aziendale di accordo sul trattamento dei dati, garantendo una protezione su misura per le proprie infrastrutture.
I punti di negoziazione tipici: Audit Rights, sub-processor, Incident Notification, Breach Costs
Durante le fasi di trattativa per la firma di un DPA, i tavoli negoziali si concentrano su specifiche clausole operative:
- Esercizio dei diritti di ispezione e audit, bilanciando la facoltà del titolare di eseguire verifiche con i limiti posti dai fornitori rispetto alla condivisione di dettagli tecnici riservati.
- Modalità di autorizzazione dei sub-processor e tempi concessi al titolare per notificare formale opposizione alla nomina di nuove terze parti.
- Tempistiche e livello di dettaglio per la comunicazione degli incidenti informatici e delle violazioni di dati.
- Ripartizione dei costi di gestione degli incidenti, indennizzi sanzionatori e limitazioni di responsabilità (Liability Caps) nei casi di inadempienza del responsabile.
La gestione del ciclo di vita del DPA (attivazione, revisioni, terminazione)
L’accordo sul trattamento dei dati richiede una gestione dinamica coordinata con l’evoluzione dei servizi e delle normative.
Durante la fase di attivazione è necessario verificare il caricamento a sistema del contratto firmato e degli allegati tecnici. Nel corso del rapporto negoziale le parti devono aggiornare tempestivamente l’elenco dei sub-processor e la mappa delle misure di sicurezza.
Alla cessazione del contratto principale, il titolare deve verificare e richiedere formale attestazione scritta della cancellazione sicura o della restituzione completa di tutti i dati personali e delle copie esistenti.
Errori frequenti da evitare
La prassi di audit privacy rileva spesso criticità strutturali nei contratti stipulati dalle aziende:
- Utilizzo di modelli contrattuali generici privi dell'indicazione specifica dell'oggetto, della durata e dei tipi di dati trattati.
- Mancanza di riferimenti precisi alle misure di sicurezza tecniche previste dall'articolo 32 GDPR o mancato aggiornamento degli allegati tecnici.
- Omissione delle clausole relative al destino dei dati al termine della fornitura o mancata richiesta del certificato di distruzione.
- Sottoscrittura di DPA forniti dai vendor contenenti clausole in contrasto con le prescrizioni imperative dell'articolo 28.
Per strutturare contratti conformi e gestire le trattative commerciali con i fornitori tecnologici è possibile avvalersi del supporto specializzato offerto da una consulenza in Data Protection e Contrattualistica IT mirata sulle esigenze di business.
Domande frequenti sul Data Processing Agreement
Cos’è un Data Processing Agreement in parole semplici?
Il DPA è il contratto che una società deve firmare quando affida i dati personali di clienti o dipendenti a un fornitore esterno. L’accordo stabilisce quali operazioni il fornitore può compiere sui dati e quali misure di sicurezza informatica deve obbligatoriamente adottare.
Il DPA è obbligatorio per legge?
Sì, la stipula del DPA è un obbligo inderogabile stabilito dall’articolo 28 del GDPR. Ogni qualvolta un titolare del trattamento esterna un’attività a un responsabile esterno, la nomina formale a mezzo contratto scritto costituisce un requisito di legge vincolante.
Che differenza c’è tra DPA e Joint Controller Agreement?
Il DPA disciplina il rapporto tra un titolare e un responsabile che agisce per suo conto. Il Joint Controller Agreement regola invece il rapporto tra contitolari che decidono insieme le finalità e i mezzi del trattamento ai sensi dell’articolo 26 del GDPR.
È valido il DPA standard del mio fornitore o devo negoziarlo?
Il DPA predisposto dal fornitore è valido se rispetta integralmente i contenuti obbligatori previsti dall’articolo 28.3 del GDPR. Se lo schema standard del vendor rispetta le prescrizioni di legge non occorre negoziarlo, ma va verificata la concretezza delle misure di sicurezza garantite.
Il DPA deve prevedere audit on-site oppure basta un report SOC 2?
Il GDPR riconosce al titolare il diritto di eseguire ispezioni. Nei servizi cloud complessi, l’ispezione fisica può essere sostituita dalla consegna di report di verifica indipendenti come le attestazioni SOC 2 Type II o le certificazioni ISO 27001, purché idonee a dimostrare la conformità.
Quali sanzioni ci sono se manca un DPA con un fornitore?
La mancanza del DPA espone sia il titolare che il responsabile a sanzioni amministrative pecuniarie fino a 10 milioni di euro o fino al 2% del fatturato globale annuo dell’impresa ai sensi dell’articolo 83.4 del GDPR.
Serve un DPA anche con fornitori all’interno del gruppo aziendale?
Sì, le società appartenenti al medesimo gruppo aziendale conservano una distinta personalità giuridica. Se una controllante o una consociata eroga servizi informatici o di gestione risorse umane per le altre entità, occorre stipulare un DPA infragruppo. Nelle realtà prive di risorse interne dedicate, la gestione di questi adempimenti può essere supervisionata da esperti esterni tramite il DPO as a Service.