


La guida completa allo standard internazionale per la sicurezza delle informazioniISO/IEC 27001 è lo standard internazionale che definisce i requisiti per progettare, implementare e mantenere un Sistema di Gestione della Sicurezza delle Informazioni (SGSI o ISMS).
Pubblicato dall’International Organization for Standardization e dalla International Electrotechnical Commission, nella versione ISO/IEC 27001:2022 stabilisce un approccio basato sul rischio per proteggere la riservatezza, l’integrità e la disponibilità dei dati aziendali. La certificazione è volontaria ma sempre più richiesta come requisito contrattuale.
Comprendere la struttura del quadro normativo richiede una distinzione netta tra la norma tecnica e l’attestato formale di conformità.
La norma ISO 27001 rappresenta il documento normativo contenente i requisiti gestionali e operativi per la tutela del patrimonio informativo aziendale, mentre la certificazione ISO 27001 costituisce l’attestazione di terzi rilasciata da un organismo di audit accreditato, la quale conferma che il sistema di gestione adottato dall’azienda soddisfa appieno tali requisiti internazionali. L’adozione del sistema precede sempre la verifica ispettiva, consentendo alle organizzazioni di strutturare le proprie misure di protezione su base metodologica prima di sottoporsi alla valutazione esterna.
In ambito tecnico e commerciale la dicitura ISO/IEC 27001 viene comunemente abbreviata come 27001 ISO o norma ISO 27001 per fare riferimento al medesimo standard di gestione. La presenza della sigla IEC evidenzia la natura congiunta dello sviluppo normativo, curato dall’International Organization for Standardization insieme alla International Electrotechnical Commission.
Indipendentemente dai termini usati nei contratti commerciali, lo standard è il parametro di riferimento globale per la governance della cybersicurezza, la tutela della riservatezza dei dati e la continuità dei servizi digitali.
È chiaro allora come la gestione dei rischi informatici sia oggi una priorità strategica per garantire la competitività del business nel mercato europeo. L’interconnessione delle filiere produttive e la crescita degli attacchi informatici spingono le imprese di livello Enterprise a verificare rigorosamente la postura di sicurezza dei propri partner commerciali. In questo scenario, la conformità allo standard ISO/IEC 27001 offre una garanzia oggettiva circa la presenza di processi strutturati di identificazione delle minacce, protezione degli asset critici e risposta tempestiva agli incidenti informatici.
Struttura e contenuti della norma ISO/IEC 27001
Le 10 clausole principali (struttura HLS)
La struttura portante dello standard si basa sull’architettura High Level Structure concepita per facilitare l’integrazione tra i differenti sistemi di gestione aziendali.
La norma si articola in dieci clausole principali che guidano l’organizzazione nella definizione del perimetro aziendale, nell’allocazione delle responsabilità direzionali e nella pianificazione delle risorse.
Le prime tre clausole (scopo, riferimenti normativi, termini e definizioni) introducono il quadro concettuale della norma. Le clausole da 4 a 10 stabiliscono i requisiti prescrittivi vincolanti: il contesto dell’organizzazione (clausola 4), la leadership e l’impegno dell’alta direzione (clausola 5), la pianificazione del rischio e degli obiettivi di sicurezza (clausola 6), il supporto e la gestione delle risorse (clausola 7), le attività operative di trattamento del rischio (clausola 8), la valutazione delle prestazioni mediante audit interni (clausola 9) e il miglioramento continuo del sistema (clausola 10).
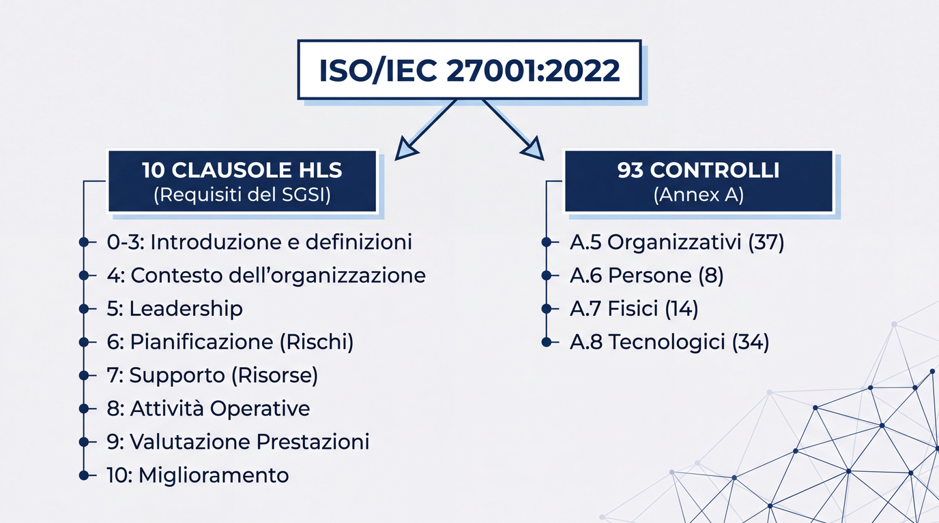
Standard ISO/IEC 27001 diviso tra le 10 clausole gestionali HLS e i 93 controlli dell’Annex A
L’Annex A: 93 controlli di sicurezza
L’Allegato A costituisce la sezione tecnica della norma e racchiude il catalogo dei controlli di sicurezza applicabili per mitigare i rischi identificati. Nell’edizione ISO/IEC 27001:2022, l’Annex A comprende 93 controlli operativi suddivisi in quattro macro-aree organizzative.
L’organizzazione non è tenuta ad applicare indistintamente tutti i controlli presenti nell’allegato, ma deve elaborare la Dichiarazione di Applicabilità (Statement of Applicability o SoA) per giustificare l’inclusione o l’esclusione di ciascun presidio in base ai risultati della valutazione del rischio. La corretta selezione delle contromisure tecniche include l’esecuzione periodica di Penetration Test e Vulnerability Assessment per identificare le falle nei sistemi, integrando le verifiche infrastrutturali con le attività di Penetration Test e VAPT aziendale.
Il ciclo Plan-Do-Check-Act e l’approccio basato sul rischio
Il modello metodologico dello standard si fonda sul ciclo di miglioramento continuo Plan-Do-Check-Act unito alla gestione preventiva dei rischi.
Ecco cosa comporta:
- La fase di pianificazione (Plan) prevede la contestualizzazione dell’azienda, l’individuazione degli asset informativi e l’analisi dettagliata delle minacce e delle vulnerabilità.
- La fase di attuazione (Do) consiste nel mettere in atto le politiche di sicurezza e i controlli selezionati nell’Annex A.
- La fase di verifica (Check) comprende il monitoraggio delle prestazioni, la misurazione degli indicatori chiave e lo svolgimento di audit interni volti a verificare l’efficacia delle misure.
- La fase di riesame e azione (Act) richiede all’alta direzione di apportare i correttivi necessari per adeguare il sistema all’evoluzione delle minacce informatiche e ai cambiamenti del contesto operativo.
Integrazione con altre norme ISO (27002, 27017, 27018, 22301)
L’adozione della struttura High Level Structure garantisce un’elevata interoperabilità con la famiglia dei sistemi di gestione internazionali.
La norma ISO 27001 si coordina direttamente con la ISO/IEC 27002, la quale fornisce le linee guida dettagliate per l’implementazione pratica dei controlli dell’Annex A. Per le organizzazioni che erogano o utilizzano servizi in cloud, lo standard si integra con le estensioni ISO/IEC 27017 per la sicurezza informatica cloud e ISO/IEC 27018 per la protezione dei dati personali nelle infrastrutture di calcolo distribuite.
Inoltre, il sistema si integra in modo naturale con la ISO 22301 dedicata alla gestione della Business Continuity, assicurando la continuità operativa dei processi aziendali in presenza di disastri tecnologici o incidenti informatici gravi.
ISO 27001:2022: le principali novità rispetto alla versione 2013
Dalla versione 2013 alla 2022: cosa è cambiato
La revisione pubblicata nell’ottobre 2022 ha aggiornato lo standard per rispondere alla diffusione dei servizi cloud e all’aumento delle minacce cibernetiche avanzate. La modifica principale riguarda la ristrutturazione completa dei controlli di sicurezza contenuti nell’Annex A.
Mentre la versione 2013 prevedeva 114 controlli distribuiti su 14 domini distinti, la versione ISO/IEC 27001:2022 condensa il catalogo in 93 controlli complessivi. Tale riduzione è stata ottenuta accorpando controlli sovrapponibili e semplificando la classificazione operativa, senza ridurre il livello di protezione richiesto alle organizzazioni.
Il testo delle clausole gestionali da 4 a 10 ha inoltre subito interventi di armonizzazione per allinearsi alle ultime direttive di redazione delle norme ISO.
|
Parametro |
Versione ISO/IEC 27001:2013 |
Versione ISO/IEC 27001:2022 |
|
Numero totale controlli Annex A |
114 controlli |
93 controlli |
|
Struttura |
14 domini di sicurezza |
4 macro-gruppi tematici |
|
Nuovi controlli introdotti |
Non presenti nella struttura originaria |
11 nuovi controlli specifici |
|
Categorie dei controlli |
Non previste |
5 categorie di attributi per l’indicizzazione |
|
Validità |
Obsoleta e ritirata dal mercato |
Unica versione attiva e applicabile |
I nuovi 4 gruppi di controlli dell’Annex A
I 93 controlli della versione 2022 sono stati riorganizzati in quattro categorie tematiche per riflettere le responsabilità operative interne.
Gli 11 nuovi controlli introdotti
L’aggiornamento normativo ha introdotto poi undici controlli di sicurezza inediti dedicati alla prevenzione dei cyber attacchi. Le nuove misure riflettono difatti le esigenze di protezione legate alla cloud transformation e all’analisi avanzata dei dati di sicurezza. I controlli introdotti comprendono:
- Threat intelligence: raccolta e analisi delle informazioni sulle minacce cibernetiche per anticipare i vettori di attacco.
- Sicurezza delle informazioni per l'uso dei servizi cloud: definizione di criteri di selezione e gestione delle infrastrutture SaaS, PaaS e IaaS.
- Continuità operativa delle tecnologie dell'informazione e della comunicazione (ICT): pianificazione della resilienza dei sistemi digitali aziendali.
- Monitoraggio della sicurezza fisica: sorveglianza degli accessi ai locali e alle aree di contenimento dei server.
- Gestione della configurazione: definizione e mantenimento delle configurazioni di sicurezza standard per hardware e software.
- Cancellazione delle informazioni: eliminazione sicura dei dati memorizzati in conformità alle prescrizioni legali.
- Mascheramento dei dati: utilizzo di tecniche di pseudonimizzazione e cifratura per proteggere le informazioni sensibili.
- Prevenzione della fuga di dati (Data Leakage Prevention): adozione di strumenti operativi per impedire l'esfiltrazione non autorizzata di dati.
- Monitoraggio delle attività: tracciamento dei log di sistema e analisi dei comportamenti anomali degli utenti.
- Filtraggio web: blocco dell'accesso a siti web dannosi o non pertinenti alla condotta operativa.
- Codifica sicura: applicazione di pratiche di sviluppo software protetto lungo tutto il ciclo di vita delle applicazioni.
Timeline di transizione e obblighi per chi era già certificato
Il periodo transitorio stabilito dal Forum Internazionale dell’Accreditamento ha fissato al 31 ottobre 2025 il termine ultimo per l’adeguamento dei certificati esistenti.
Durante la finestra di conversione triennale, le organizzazioni certificate rispetto all’edizione 2013 hanno condotto il passaggio alla versione ISO/IEC 27001:2022 aggiornando la propria analisi dei rischi e rimodulando la Dichiarazione di Applicabilità. Tutti i certificati rilasciati a fronte dello schema 2013 hanno perso la loro validità legale. Di conseguenza, il mercato globale riconosce e accetta in modo esclusivo le certificazioni emesse in conformità all’edizione 2022 dello standard.
Certificazione ISO 27001: come funziona, chi la rilascia, quanto costa
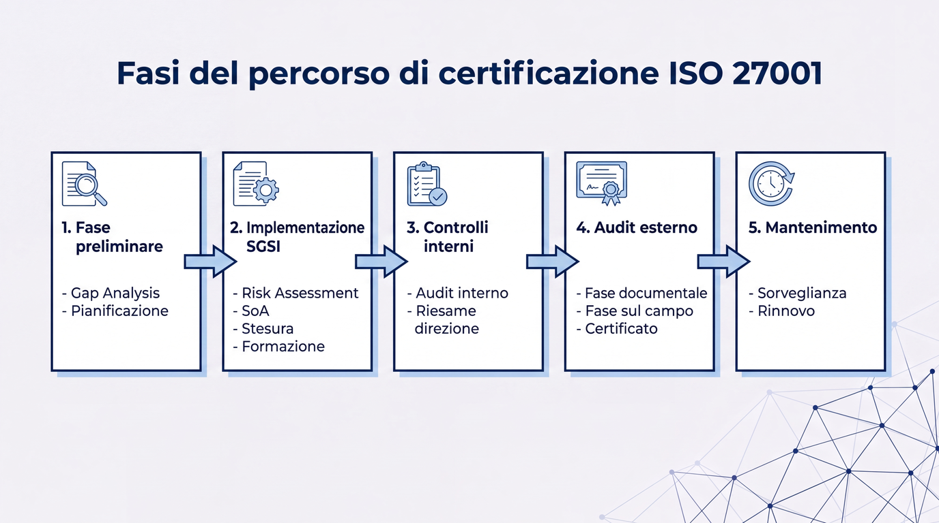
Percorso di certificazione ISO 27001, dalla Gap Analysis all’audit dell’ente accreditato
Le fasi del percorso di certificazione, dalla Gap Analysis all’Audit
L’ottenimento della certificazione richiede lo svolgimento di un percorso metodologico articolato che coinvolge tutti i livelli dell’organizzazione. Il processo prende il via con una fase preliminare di Gap Analysis finalizzata a confrontare lo stato dell’arte dell’azienda con i requisiti della norma.
Successivamente si procede alla progettazione del sistema di gestione, definendo le politiche di sicurezza, conducendo l’analisi dei rischi e redigendo la Dichiarazione di Applicabilità. Una volta attuate le procedure gestionali e le contromisure dell’Annex A, l’azienda svolge un ciclo di audit interni e procede con il riesame della direzione per verificare la prontezza dell’organizzazione.
L’iter si conclude con l’audit di certificazione condotto dall’organismo esterno, il quale si articola in una Fase 1 di verifica documentale e in una Fase 2 di verifica operativa sul campo.
Chi rilascia la certificazione: organismi accreditati Accredia
La certificazione ufficiale di conformità può essere emessa esclusivamente da organismi di certificazione terzi e indipendenti accreditati da enti nazionali. In Italia, l’Ente Nazionale di Accreditamento è Accredia, il quale verifica la competenza e l’imparzialità degli enti di audit presenti sul territorio.
Ricordiamo che, come Digital360, non rilasciamo la certificazione in prima persona, ma affianchiamo le imprese gestendo l’intero percorso di implementazione del sistema, preparando la documentazione tecnica e presenziando al fianco del cliente durante le verifiche dell’organismo accreditato tramite servizi di consulenza e certificazione ISO 27001.
Le organizzazioni che necessitano di una figura tecnica di riferimento per interfacciarsi con gli auditor possono avvalersi anche delle competenze di un CISO as a Service.
Durata della certificazione e ciclo di mantenimento, sorveglianza e ricertificazione
Il certificato rilasciato dall’organismo di audit ha una validità temporale complessiva di tre anni ed è soggetto a un ciclo di verifica periodica. Al termine della verifica iniziale con esito positivo, l’ente rilascia l’attestato formale.
Durante il triennio di validità, l’azienda deve sostenere obbligatoriamente due audit di sorveglianza a cadenza annuale (al dodicesimo e al ventiquattresimo mese) volti a verificare il mantenimento dei requisiti e l’efficacia del miglioramento continuo. Allo scadere del terzo anno, l’organizzazione affronta un audit di ricertificazione completo per rinnovare la validità dell’attestato per un ulteriore triennio.
Sulla base dei report pubblicati dagli osservatori di settore e dalle analisi di mercato sulla compliance B2B, l’investimento necessario varia in funzione della complessità aziendale. Ad esempio, per una piccola o media impresa con un singolo sito operativo e processi standardizzati, i costi di consulenza per l’implementazione del sistema oscillano indicativamente tra 12.000 e 25.000 euro, a cui si aggiungono dalle 4.000 alle 8.000 euro per le tariffe dell’ente di certificazione accreditato.
Per organizzazioni complesse o grandi imprese dotate di più sedi e infrastrutture articolate, invece, l’investimento complessivo di consulenza e audit può superare i 40.000-60.000 euro. La durata temporale del progetto varia mediamente da un minimo di 4 a un massimo di 9 mesi complessivi.
La seguente tabella* fornisce delle fasce di prezzo indicative.
|
Dimensione |
Consulenza implementazione ISMS |
Audit ente accreditato (Stage 1 + 2) |
Totale primo anno indicativo |
Durata tipica progetto |
|
PMI - singolo sito, processi standard (piccola/media, 1 sede) |
12.000–25.000 € |
4.000–8.000 € |
15.000–40.000 € |
4–9 mesi |
|
Organizzazioni complesse / più sedi (media-grande, infrastrutture articolate) |
30.000–60.000 € (o più) |
12.000–25.000 € (o più) |
>40.000–60.000 € (spesso 50–100k+) |
6–12+ mesi (fino a 12–18 mesi per grandi) |
|
Micro imprese (<20 dipendenti) |
3.000–8.000 € |
2.500–5.000 € |
7.000–17.500 € |
3–6 mesi |
|
Grandi organizzazioni (>250–500 dipendenti) |
30.000–50.000 € (o più) |
20.000–40.000 € (o più) |
>60.000–100.000 € |
12–18 mesi |
*Rielaborazione su dati tratti da a) Contindigital b) Bulltech c) certificazioneiso.org d) certificazioneiso.com
Chi deve certificarsi ISO 27001? Aziende obbligate e vantaggi competitivi
ISO 27001 è obbligatoria o volontaria?
Dal punto di vista puramente giuridico lo standard ISO/IEC 27001 costituisce una norma tecnica a carattere volontario. Nessuna legge quadro impone in maniera generica a tutte le aziende la certificazione formale.
Tuttavia, l’adozione dello standard diventa vincolante nella pratica commerciale per effetto di clausole contrattuali imposte da grandi gruppi industriali o per la partecipazione a bandi di gara indetti dalla pubblica amministrazione. Inoltre, le normative comunitarie in materia di resilienza cibernetica individuano lo standard come il parametro presuntivo di adeguatezza tecnica per soddisfare i requisiti legali.
Le organizzazioni tipicamente certificate ISO 27001
La certificazione viene adottata in prevalenza dalle aziende che gestiscono volumi elevati di dati critici o erogano servizi digitali infrastrutturali.
Le tipologie aziendali che richiedono con maggior frequenza l’adeguamento allo standard comprendono le società di sviluppo software, i fornitori di servizi IT gestiti (MSP), le piattaforme cloud, gli istituti finanziari, le strutture sanitarie private, i grandi fornitori di logistica e le società di consulenza professionale. Per queste realtà, il certificato costituisce una prova tangibile di affidabilità nei confronti del mercato.
ISO 27001 e NIS2: perché la nuova direttiva la rende sostanzialmente obbligatoria
La piena entrata in vigore della direttiva comunitaria e del relativo decreto italiano recepito con D.Lgs. 138/2024 eleva lo standard a pilastro per l’adeguamento normativo.
Come illustrato dalla normativa NIS2, la direttiva impone a migliaia di soggetti essenziali e importanti l’adozione di dieci misure minime di sicurezza previste dall’Articolo 21. Tali requisiti legali presentano una sovrapposizione teorica e pratica stimata attorno all’80% con i controlli stabiliti dall’Annex A dello standard.
Pertanto, le imprese soggette alla normativa applicano il sistema di gestione per soddisfare le richieste dell’Agenzia per la Cybersicurezza Nazionale, affidandosi a una consulenza NIS2 mirata per combinare conformità legale e certificazione tecnica, considerando le singole esigenze aziendali.
Data center e infrastrutture: la certificazione ISO 27001 come requisito di mercato
Nel settore dei data center e delle infrastrutture di telecomunicazione il possesso dello standard è un prerequisito d’ingresso per operare. I clienti Enterprise che esternalizzano i propri server o scelgono servizi di Colocation o Housing per i data center richiedono garanzie assolute sulla sicurezza fisica e logica della struttura ospitante.
In questo contesto, l’attestato garantisce la presenza di ridondanze energetiche, controlli d’accesso biometrici, monitoraggio h24 contro le intrusioni e procedure formalizzate di Disaster Recovery per la tutela della continuità operativa dei sistemi ospitati.
ISO 27001 nel quadro normativo: relazioni con GDPR, NIS2 e altre norme ISO
ISO 27001 vs ISO 27002: perché la differenza viene spesso confusa
Una delle incomprensioni più diffuse in materia normativo-tecnica riguarda il rapporto funzionale che intercorre tra i testi ISO 27001 e ISO 27002.
- La ISO/IEC 27001 contiene i requisiti prescrittivi vincolanti ed è l'unico standard della famiglia a fronte del quale un'azienda può ottenere una certificazione formale di terzi.
- La ISO/IEC 27002 è invece un codice di condotta metodologico che declina nel dettaglio le modalità pratiche di implementazione dei 93 controlli dell'Annex A. La ISO 27002 offre suggerimenti e linee guida operative, ma non costituisce un testo certificabile in modo autonomo.
ISO 27001 e GDPR: quali sinergie e quali differenze
Lo standard di gestione della sicurezza fornisce il supporto organizzativo indispensabile per soddisfare i principi sanciti dal Regolamento Europeo sulla protezione dei dati.
L’Articolo 32 del GDPR richiede al titolare del trattamento di predisporre adeguate misure tecniche e organizzative per garantire un livello di sicurezza idoneo al rischio. L’implementazione delle misure previste dallo standard ISO/IEC 27001 dimostra formalmente l’adozione del principio di accountability e facilita la conduzione delle valutazioni d’impatto sulla protezione dei dati (DPIA).
Mentre il GDPR si focalizza esclusivamente sui dati personali delle persone fisiche, lo standard di gestione tutela il patrimonio informativo aziendale nella sua totalità, includendo proprietà intellettuale e segreti industriali.
ISO 27001 e ISO 22301: Business Continuity
La continuità operativa costituisce un obiettivo condiviso sia dalla gestione della sicurezza delle informazioni che dai sistemi dedicati alla resilienza aziendale.
Lo standard ISO 22301 definisce i requisiti formali per la progettazione di un Business Continuity Management System (BCMS) volto a fronteggiare interruzioni di attività di qualsiasi natura. Lo standard di sicurezza informatica integra al proprio interno requisiti specifici di continuità dell’infrastruttura ICT.
La combinazione dei due schemi consente alle aziende di livello Enterprise di proteggere i processi critici sia dalle minacce cibernetiche che dagli eventi catastrofici fisici o ambientali.
ISO 27001 e ISO 27017 / 27018: cloud e privacy nel cloud
Le estensioni di settore arricchiscono il sistema di gestione di controlli mirati alla tutela dei dati archiviati presso fornitori terzi. La norma ISO/IEC 27017 introduce controlli di sicurezza specifici per l’architettura cloud, definendo i ruoli e le responsabilità condivise tra cloud provider e clienti aziendali. La norma ISO/IEC 27018 si concentra invece sulla protezione dei dati personali identificabili (PII) elaborati all’interno delle infrastrutture pubbliche di calcolo.
Entrambe le estensioni presuppongono l’adozione preventiva del sistema di gestione basato sulla ISO/IEC 27001 per poter essere applicate ed esaminate dagli auditor.
Domande frequenti sulla ISO 27001
Cos’è la ISO 27001 in parole semplici?
La ISO 27001 è lo standard internazionale che definisce le regole per gestire la sicurezza delle informazioni in azienda. La norma aiuta le organizzazioni a proteggere i dati riservati da accessi non autorizzati, attacchi informatici e perdite accidentali attraverso un’analisi accurata dei rischi tecnologici e procedurali.
Qual è la differenza tra ISO 27001 e ISO/IEC 27001?
Non esiste alcuna differenza sostanziale tra le due denominazioni. La sigla ufficiale comprende la menzione della International Electrotechnical Commission (IEC) per evidenziare la collaborazione con l’ISO nello sviluppo del testo. Nell’uso corrente e commerciale, la norma viene indicata semplicemente come ISO 27001.
Quanto costa ottenere la certificazione ISO 27001?
I costi complessivi dipendono dalla dimensione e dalla complessità dell’organizzazione. Sulla base delle indagini di mercato per le PMI l’investimento di consulenza varia tra 12.000 e 25.000 euro, a cui si sommano dai 4.000 agli 8.000 euro per l’audit dell’ente accreditato. Nelle grandi aziende i costi possono superare i 50.000 euro.
Quanto tempo serve per certificarsi ISO 27001?
I tempi medi per completare il percorso di adeguamento variano tra 4 e 9 mesi. Le tempistiche dipendono dallo stato di partenza dell’infrastruttura informatica aziendale, dalla disponibilità di risorse interne dedicate al progetto e dalla maturità dei processi organizzativi già presenti nell’impresa.
Qual è la differenza tra ISO 27001 e ISO 27002?
La ISO 27001 stabilisce i requisiti gestionali prescrittivi ed è l’unica norma certificabile da un ente di audit. La ISO 27002 costituisce invece una guida metodologica non certificabile che descrive in dettaglio le modalità pratiche per implementare i controlli di sicurezza dell’Annex A.
La NIS2 impone di certificarsi ISO 27001?
La direttiva NIS2 non impone espressamente la certificazione come obbligo di legge. Tuttavia, l’adozione dello standard garantisce il soddisfacimento di circa l’80% delle misure di sicurezza richieste dall’Articolo 21 della normativa, rappresentando la soluzione operativa più efficace per adeguarsi al D.Lgs. 138/2024.
Cosa cambia con la versione ISO 27001:2022?
La versione 2022 ha ridotto i controlli dell’Annex A da 114 a 93, riorganizzandoli in 4 categorie (Organizzativi, Persone, Fisici e Tecnologici). Lo standard aggiornato ha introdotto 11 nuovi controlli tecnici focalizzati su threat intelligence, sicurezza cloud, prevenzione della fuga di dati e monitoraggio delle reti.
Cos’è l’Annex A della ISO 27001?
L’Annex A è l’allegato tecnico della norma che elenca i 93 controlli di sicurezza applicabili per mitigare i rischi informatici. L’azienda seleziona le contromisure da implementare attraverso la stesura della Dichiarazione di Applicabilità (SoA) in base alle minacce emerse dall’analisi dei rischi.