


La guida completa alla Direttiva UE 2022/2555 e al decreto italiano di recepimento.
La NIS2 (Network and Information Security 2) è la Direttiva UE 2022/2555 che stabilisce un quadro comune europeo per la sicurezza informatica delle reti e dei sistemi informativi. In Italia è stata recepita con il Decreto Legislativo 138/2024, che ha ampliato significativamente il perimetro dei soggetti obbligati rispetto alla precedente NIS. La NIS2 impone misure minime di sicurezza, obblighi di notifica degli incidenti e prevede sanzioni fino a 10 milioni di euro o al 2% del fatturato globale annuo.
Per comprendere appieno la portata della direttiva NIS2 occorre analizzare la doppia dimensione normativa che lega le istituzioni europee al quadro giuridico italiano. La Direttiva UE 2022/2555, approvata il 14 dicembre 2022, definisce la cornice di coordinamento comunitario. L’ordinamento nazionale ha dato attuazione a tali principi tramite il decreto NIS2, stabilito dal D.Lgs. 4 settembre 2024, n. 138, che attribuisce le competenze di vigilanza e gestione degli incidenti all’Agenzia per la Cybersicurezza Nazionale.
Rispetto alla prima direttiva europea NIS del 2016, il nuovo testo amplia radicalmente la platea delle organizzazioni coinvolte e innalza la soglia dei requisiti operativi richiesti. Il quadro normativo supera la vecchia distinzione tra operatori di servizi essenziali e fornitori di servizi digitali, introducendo una classificazione basata sulla criticità del settore e sulle dimensioni aziendali. La normativa NIS2 introduce inoltre la responsabilità diretta degli organi di amministrazione e stabilisce l’applicazione di sanzioni severe in caso di inottemperanza.
L’evoluzione degli attacchi informatici verso le catene di fornitura B2B rende la sicurezza digitale un requisito essenziale di sostenibilità operativa. Le organizzazioni private e pubbliche che rientrano nel perimetro di applicazione devono per questo strutturare un sistema di gestione del rischio informatico integrato con le prassi di compliance e governance aziendale.
A chi si applica la NIS2: soggetti essenziali e importanti
L’ambito di applicazione della direttiva europea NIS2 individua le organizzazioni soggette agli obblighi di legge in base alla combinazione di criteri settoriali e dimensionali. Qui sotto vediamo una tabella di sintesi.
|
Soggetti |
Settori |
Soglie dimensionali |
Regime di vigilanza |
Sanzioni amministrative massime |
|
Soggetti Essenziali |
Indicati in Allegato I: energia; trasporti; settore bancario; infrastrutture dei mercati finanziari; settore sanitario; acqua potabile; acque reflue; infrastrutture digitali; gestione dei servizi TIC B2B; pubblica amministrazione centrale e regionale, e settore spaziale. |
Grandi imprese (≥ 250 dipendenti o fatturato > 50M€ e bilancio > 43M€) |
Vigilanza ex-ante (proattiva) ed ex-post |
Fino a 10 milioni di euro o 2% del fatturato globale annuo |
|
Soggetti Importanti |
Indicati in Allegato II: servizi postali e di corriere, gestione dei rifiuti, fabbricazione e distribuzione di sostanze chimiche, produzione e distribuzione di alimenti, fabbricazione di dispositivi medici, prodotti elettronici e macchinari, fornitori di servizi digitali e organizzazioni di ricerca |
Medie imprese (≥ 50 dipendenti o fatturato/bilancio > 10M€) |
Vigilanza ex-post (a seguito di prove o incidenti) |
Fino a 7 milioni di euro o 1,4% del fatturato globale annuo |
I criteri di applicazione: settore, dimensione, ruolo
Il meccanismo di inclusione sancito dal D.Lgs. 138/2024 si basa sul principio della dimensione aziendale coordinato con la natura del servizio offerto.
In via generale, la normativa NIS2 si applica a tutte le entità medie e grandi che operano nei settori ad alta criticità o in settori critici. Una media impresa viene identificata dal raggiungimento di almeno 50 occupati oppure da un fatturato annuo e un totale di bilancio superiori a 10 milioni di euro. Per specifici operatori, come i fornitori di reti pubbliche di comunicazione o i fornitori di servizi fiduciari, l’applicazione si attiva a prescindere dalle dimensioni aziendali.
Soggetti essenziali (Allegato I del D.Lgs. 138/2024)
I soggetti essenziali sono le organizzazioni che gestiscono infrastrutture strategiche la cui interruzione causerebbe impatti sistemici sull’economia e sulla società.
L’Allegato I della norma elenca 11 settori ad alta criticità: energia (elettricità, gas, idrogeno, petrolio), trasporti (aereo, ferroviario, per via d’acqua, stradale), settore bancario, infrastrutture dei mercati finanziari, settore sanitario, acqua potabile, acque reflue, infrastrutture digitali, gestione dei servizi TIC B2B, pubblica amministrazione centrale e regionale, e settore spaziale.
Le grandi imprese appartenenti a questi ambiti sono classificate come soggetti essenziali e sono sottoposte a un regime di vigilanza ex-ante integrato.
Soggetti importanti (Allegato II del D.Lgs. 138/2024)
I soggetti importanti sono le entità appartenenti a settori critici di rilevanza secondaria o le medie imprese operanti nei settori dell’Allegato I.
L’Allegato II elenca 7 settori specifici: servizi postali e di corriere, gestione dei rifiuti, fabbricazione e distribuzione di sostanze chimiche, produzione e distribuzione di alimenti, fabbricazione di dispositivi medici, prodotti elettronici e macchinari, fornitori di servizi digitali (provider di marketplace, motori di ricerca e social network) e organizzazioni di ricerca.
I soggetti importanti sottostanno alle medesime misure di sicurezza dei soggetti essenziali, ma sono sottoposti a un controllo ex-post attivato dall’autorità solo in presenza di segnalazioni o indizi di non conformità.
Come verificare se la tua azienda è soggetta a NIS2
L’analisi di applicabilità richiede una verifica puntuale delle attività svolte e della struttura societaria. Per condurre una prima valutazione preliminare, il management può rispondere ad alcune domande operative di autovalutazione:
- L’azienda eroga servizi o produce beni in uno dei settori elencati negli Allegati I e II del D.Lgs. 138/2024?
- L’azienda supera la soglia di 50 dipendenti o di 10 milioni di euro di fatturato annuo?
- L'azienda fornisce servizi digitali, di gestione TIC o di connettività a soggetti essenziali rientranti nella catena di fornitura strategica?
- L'entità è stata notificata o identificata dall'Agenzia per la Cybersicurezza Nazionale come operatore critico per la sicurezza del Paese?
Obblighi e requisiti NIS2: le misure di sicurezza previste dall’articolo 21
L’Articolo 21 del D.Lgs. 138/2024 stabilisce che i soggetti essenziali e importanti debbano adottare misure tecniche, operative e organizzative adeguate per gestire i rischi informatici.
Le 10 misure minime di sicurezza previste dall’Art. 21
La legge definisce una base vincolante di misure di sicurezza che devono essere implementate proporzionalmente al livello di esposizione al rischio.
- Politiche di analisi dei rischi e di sicurezza dei sistemi informativi: adozione di linee guida formali per la valutazione delle minacce cyber.
- Gestione degli incidenti: predisposizione di procedure per la rilevazione, il contenimento e l'analisi degli eventi avversi.
- Continuità operativa e gestione delle crisi: pianificazione del ripristino delle attività, gestione dei backup e piani di disaster recovery.
- Sicurezza della catena di fornitura: valutazione dell'affidabilità cibernetica dei fornitori diretti e dei servizi software di terze parti.
- Sicurezza dell'acquisizione, dello sviluppo e della manutenzione dei sistemi: controlli di vulnerabilità nella rete e gestione delle patch d'aggiornamento.
- Politiche e procedure per valutare l'efficacia delle misure: svolgimento periodico di audit e sessioni di Penetration Test e Vulnerability Assessment.
- Pratiche di igiene informatica di base e formazione: programmi permanenti di addestramento sulle minacce digitali per tutto il personale.
- Politiche e procedure relative all'uso della crittografia: adozione di strumenti di cifratura dei dati a riposo e in transito.
- Sicurezza delle risorse umane, controllo degli accessi e gestione degli asset: definizione delle autorizzazioni profilate e tracciabilità dell'uso delle risorse.
- Uso di soluzioni di autenticazione a più fattori: implementazione dell'autenticazione MFA e di sistemi di comunicazione protetta.
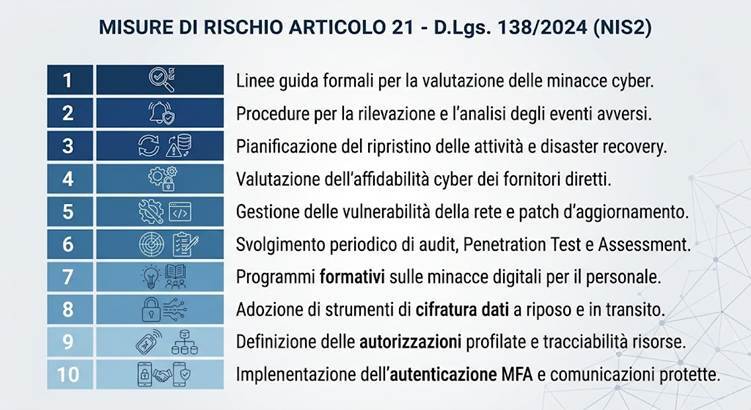 10 misure di rischio secondo Articolo 21 D.Lgs. 138/2024 - NIS2: recepimento in Italia.
La governance della sicurezza: responsabilità del Management
Un elemento qualificante della direttiva NIS2 risiede nel coinvolgimento diretto degli organi di amministrazione e direzione aziendale. Il management approva formalmente le misure di gestione dei rischi digitali, ne sovrintende l’attuazione e risponde direttamente per le carenze strutturali rilevate.
I membri dei consigli di amministrazione devono seguire obbligatoriamente percorsi formativi specialistici per acquisire le competenze necessarie a valutare il rischio cibernetico e il suo impatto sulla continuità operativa dell’organizzazione.
La gestione della supply chain e delle terze parti
L’analisi della sicurezza deve estendersi oltre i confini aziendali per includere i fornitori esterni di prodotti e servizi informatici. Le organizzazioni soggette alla normativa NIS2 devono valutare la postura di sicurezza dei terzisti, integrando clausole contrattuali specifiche che impongano standard minimi di protezione.
L’inclusione di un fornitore all’interno della catena di approvvigionamento di un soggetto essenziale richiede la tracciabilità delle vulnerabilità software e l’adozione di controlli rigorosi sugli accessi remoti.
Formazione e igiene cyber di base
Le misure organizzative richiedono il consolidamento di una cultura della sicurezza estesa a tutti i livelli aziendali. La formazione del personale sulla cyber hygiene costituisce un presidio vincolante per prevenire attacchi basati ad esempio sull’ingegneria sociale, sul phishing e sulla compromissione delle credenziali di rete.
Le sessioni formative devono essere aggiornate regolarmente per rispondere all’evoluzione delle minacce informatiche e verificare il grado di consapevolezza dei lavoratori.
La governance italiana della NIS2: ACN, CSIRT e obblighi di registrazione
L’architettura istituzionale di attuazione definisce i punti di riferimento amministrativi e operativi per le imprese presenti sul territorio nazionale.
Il ruolo dell’ACN (Agenzia per la Cybersicurezza Nazionale)
L’Agenzia per la Cybersicurezza Nazionale opera come autorità nazionale competente e punto di contatto unico per l’attuazione del D.Lgs. 138/2024. L’ACN esercita poteri d’ispezione, richiede l’invio di documentazione integrativa, definisce le linee guida tecniche e irroga le sanzioni amministrative in caso di inadempienza.
L’autorità gestisce inoltre l’elenco riservato dei soggetti essenziali e importanti, supervisionando l’adeguamento del Paese agli standard europei di resilienza cibernetica.
Il CSIRT Italia e il referente CSIRT del soggetto
Il CSIRT Italia (Computer Security Incident Response Team), istituito presso l’ACN, è la struttura tecnica operativa incaricata di ricevere le notifiche degli incidenti informatici e coordinare la risposta alle emergenze.
Ciascun soggetto obbligato deve nominare formalmente un referente CSIRT interno o esterno, abilitato a fungere da punto di contatto permanente con l’autorità. Le aziende prive di risorse interne dedicate possono fare riferimento a un servizio specializzato di CISO as a Service per garantire la gestione tecnica efficace delle comunicazioni istituzionali.
La registrazione sul portale ACN: chi, quando, come
La procedura di registrazione si effettua tramite l’accesso al portale digitale dell’Agenzia per la Cybersicurezza Nazionale.
Le organizzazioni rientranti nel perimetro di applicazione inseriscono i dati anagrafici, la classificazione dei settori di attività, la struttura della propria rete di comunicazione e i recapiti operativi del referente CSIRT.
La registrazione rappresenta un obbligo di legge continuativo e le aziende sono tenute a confermare o aggiornare le informazioni conferite entro il mese di gennaio di ciascun anno.
Rapporti tra ACN e altre autorità di settore
L’applicazione della normativa NIS2 si raccorda con i quadri regolatori di settore già vigenti a livello europeo e nazionale. Nel settore finanziario, le disposizioni del regolamento DORA prevalgono sulla NIS2 per quanto riguarda gli adempimenti specifici di resilienza operativa digitale delle banche.
Per i profili connessi alla violazione dei dati personali, l’ACN coopera con il Garante per la Protezione dei Dati Personali, garantendo che le comunicazioni effettuate ai sensi del GDPR e del D.Lgs. 138/2024 siano reciprocamente allineate.
Notifica degli incidenti e sanzioni NIS2: cosa succede in caso di violazione
Il sistema sanzionatorio e le procedure di segnalazione degli eventi avversi costituiscono il meccanismo di controllo a tutela dell’interesse pubblico.
La procedura di notifica degli incidenti: 24h, 72h, 1 mese
In presenza di un incidente informatico significativo, il soggetto obbligato deve seguire una procedura temporale scandita in tre fasi vincolanti verso il CSIRT Italia.
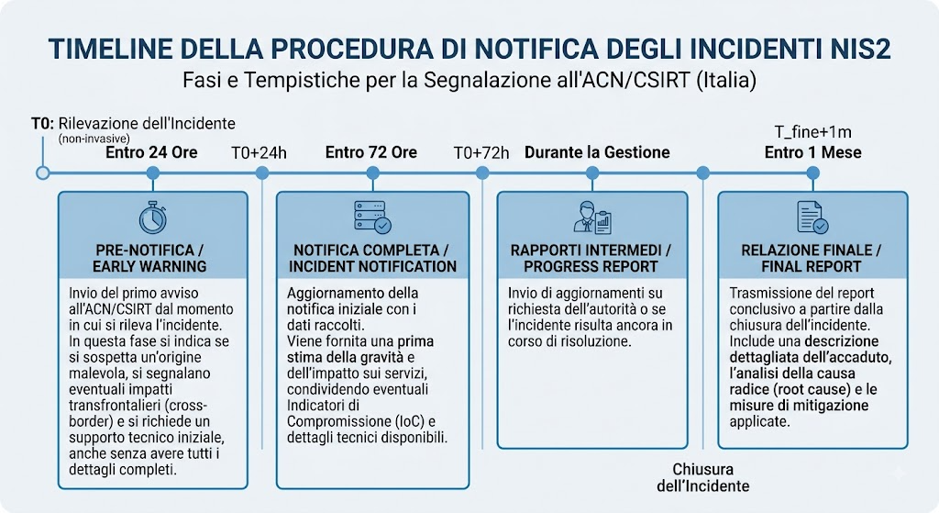
Timeline della procedura di notifica degli incidenti al CSIRT in ottemperanza della NIS2
Le sanzioni per soggetti essenziali (fino a 10M€ o 2% fatturato)
Le violazioni commesse dai soggetti essenziali relative alla mancata adozione delle misure dell’Articolo 21 o al mancato rispetto degli obblighi di notifica sono punite con sanzioni amministrative pecuniarie elevate. Il D.Lgs. 138/2024 prevede una multa massima pari a 10 milioni di euro o al 2% del fatturato globale annuo dell’esercizio precedente maturato dall’impresa, applicando l’importo più elevato tra i due parametri.
Le sanzioni per soggetti importanti (fino a 7M€ o 1,4% fatturato)
Per i soggetti definiti importanti, il legislatore stabilisce sanzioni parametrate alla categoria di rischio ma comunque proporzionate per il tessuto economico.
La sanzione amministrativa pecuniaria massima ammonta a 7 milioni di euro oppure all’1,4% del fatturato globale annuo dell’esercizio precedente, applicando la cifra maggiormente elevata. L’imposizione delle penali finanziarie prescinde dall’eventuale avvenuta compromissione dei dati ed è motivata dalla semplice assenza delle adeguate misure di sicurezza.
Sanzioni accessorie e responsabilità personali del management
Oltre alle contravvenzioni pecuniarie a carico della società, la legge stabilisce sanzioni accessorie per garantire il rispetto dei requisiti. In caso di inottemperanza persistente da parte di un soggetto essenziale, l’ACN ha il potere di sospendere temporaneamente le certificazioni o le autorizzazioni all’erogazione dei servizi aziendali.
L’autorità può inoltre applicare il divieto temporaneo di esercitare funzioni dirigenziali a carico dei soggetti fisici investiti di responsabilità di amministrazione o direzione aziendale che abbiano omesso di implementare le misure minime.
Come adeguarsi alla NIS2: percorso di conformità in 5 fasi
L’adeguamento ai requisiti della Direttiva UE 2022/2555 e del D.Lgs. 138/2024 richiede un approccio progettuale metodico e strutturato nel tempo, per cui può rivelarsi ideale affidarsi a una consulenza NIS2 dedicata e a una più legata alla certificazione ISO 27001.
Fase 1: assessment di applicabilità e scoping
La prima fase prevede l’analisi formale del perimetro organizzativo per stabilire l’assoggettabilità alla norma. In questo passaggio l’azienda valuta i propri settori merceologici di operatività, analizza le soglie dimensionali e verifica la natura dei servizi forniti, definendo la classificazione in soggetto essenziale o importante e identificando i sistemi informativi impattati.
Fase 2: Gap Analysis rispetto alle 10 misure
La seconda fase analizza lo stato della sicurezza informatica dell’organizzazione rispetto ai requisiti prescritti dall’Articolo 21. L’attività evidenzia i punti di debolezza tecnologici e procedurali dell’azienda, individuando le carenze nelle pratiche di igiene cyber, nei piani di continuità operativa e nella gestione dei fornitori.
Le organizzazioni già certificate secondo lo standard ISO 27001 riscontrano in questa fase la copertura di circa l’80% delle misure richieste.
Fase 3: definizione del piano di Remediation
Sulla base delle criticità emerse, l’organizzazione stila un piano di pianificazione degli interventi tecnici, organizzativi e procedurali. Il documento definisce le priorità di attuazione, alloca il budget necessario per gli adeguamenti, stabilisce le milestone temporali e individua i responsabili interni per l’implementazione delle contromisure di protezione.
Fase 4: implementazione e nomina referenti (CSIRT, management)
La quarta fase rende operative le misure individuate nel piano di pianificazione. L’azienda aggiorna le politiche aziendali, applica l’autenticazione MFA, struttura i processi di gestione degli incidenti e organizza le sessioni di formazione per i dipendenti e gli amministratori.
Contestualmente, si procede alla formalizzazione dei ruoli di governance, definendo la figura del referente CSIRT e avvalendosi, se non presente in azienda, delle competenze di un CISO as a Service.
Fase 5: registrazione ACN e mantenimento continuo
L’ultima fase prevede l’accreditamento formale dell’organizzazione sul portale dell’Agenzia per la Cybersicurezza Nazionale e la trasmissione delle informazioni richieste.
Dopo l’accreditamento, il processo richiede il monitoraggio costante delle prestazioni di sicurezza, l’esecuzione di audit periodici e la manutenzione continua del sistema.
Domande frequenti sulla NIS2
Che cos’è la NIS2 in parole semplici?
La NIS2 è la Direttiva UE 2022/2555 recepita in Italia con il D.Lgs. 138/2024 per rafforzare la sicurezza informatica delle aziende e degli enti pubblici. La norma stabilisce obblighi di protezione dei dati, impone la segnalazione degli incidenti cyber e introduce sanzioni pecuniarie per chi non adegua i propri sistemi.
Qual è la differenza tra NIS e NIS2?
La NIS2 amplia significativamente il numero di aziende coinvolte rispetto alla NIS del 2016, includendo intere catene di fornitura B2B. Introducendo una classificazione tra soggetti essenziali e importanti, il testo definisce dieci misure di sicurezza vincolanti, stabilisce sanzioni finanziarie più severe e attribuisce responsabilità personali agli amministratori.
La NIS2 si applica alle PMI?
La NIS2 si applica di norma alle medie e grandi imprese con almeno 50 dipendenti o 10 milioni di euro di fatturato. Le piccole imprese rientrano nel perimetro solo se erogano servizi strategici ed essenziali, come reti di comunicazione pubblica, servizi fiduciari, o se gestiscono infrastrutture critiche per il Paese.
Chi è il referente CSIRT e chi lo nomina?
Il referente CSIRT è la figura professionale nominata dall’azienda per gestire le comunicazioni con il CSIRT Italia dell’ACN durante le emergenze cibernetiche. Il ruolo viene designato dall’organo di amministrazione e può essere ricoperto da una risorsa interna specializzata oppure affidato a un esperto esterno tramite contratti di CISO as a Service.
Cosa succede se non ci si registra sul portale ACN entro i termini?
La mancata registrazione sul portale dell’Agenzia per la Cybersicurezza Nazionale costituisce una violazione formale dei doveri normativi. L’omissione espone l’organizzazione alle sanzioni amministrative previste dal D.Lgs. 138/2024 e comporta l’avvio di controlli ispettivi diretti da parte dell’autorità di vigilanza.
La NIS2 obbliga a certificarsi ISO 27001?
La NIS2 non impone il possesso formale della certificazione ISO 27001 per legge. Tuttavia, l’adozione dello standard ISO 27001:2022 rappresenta il framework tecnico principale suggerito dalle autorità per dimostrare la conformità operativa e soddisfare circa l’80% dei requisiti stabiliti dall’Articolo 21 del decreto.
Quali sono i tempi di notifica di un incidente NIS2?
La procedura di notifica degli incidenti significativi si articola in tre scadenze obbligatorie verso il CSIRT Italia: un primo pre-allarme entro 24 ore dall’avvenuta conoscenza dell’evento, una notifica formale con la valutazione d’impatto entro 72 ore e una relazione finale completa entro un mese.
Il management può essere sanzionato personalmente per violazioni NIS2?
Gli amministratori e i dirigenti aziendali rispondono personalmente per le carenze nei sistemi di sicurezza cibernetica. In caso di inosservanza delle prescrizioni per i soggetti essenziali, l’ACN può sospendere temporaneamente i dirigenti responsabili dal ricoprire incarichi direttivi nell’organiz